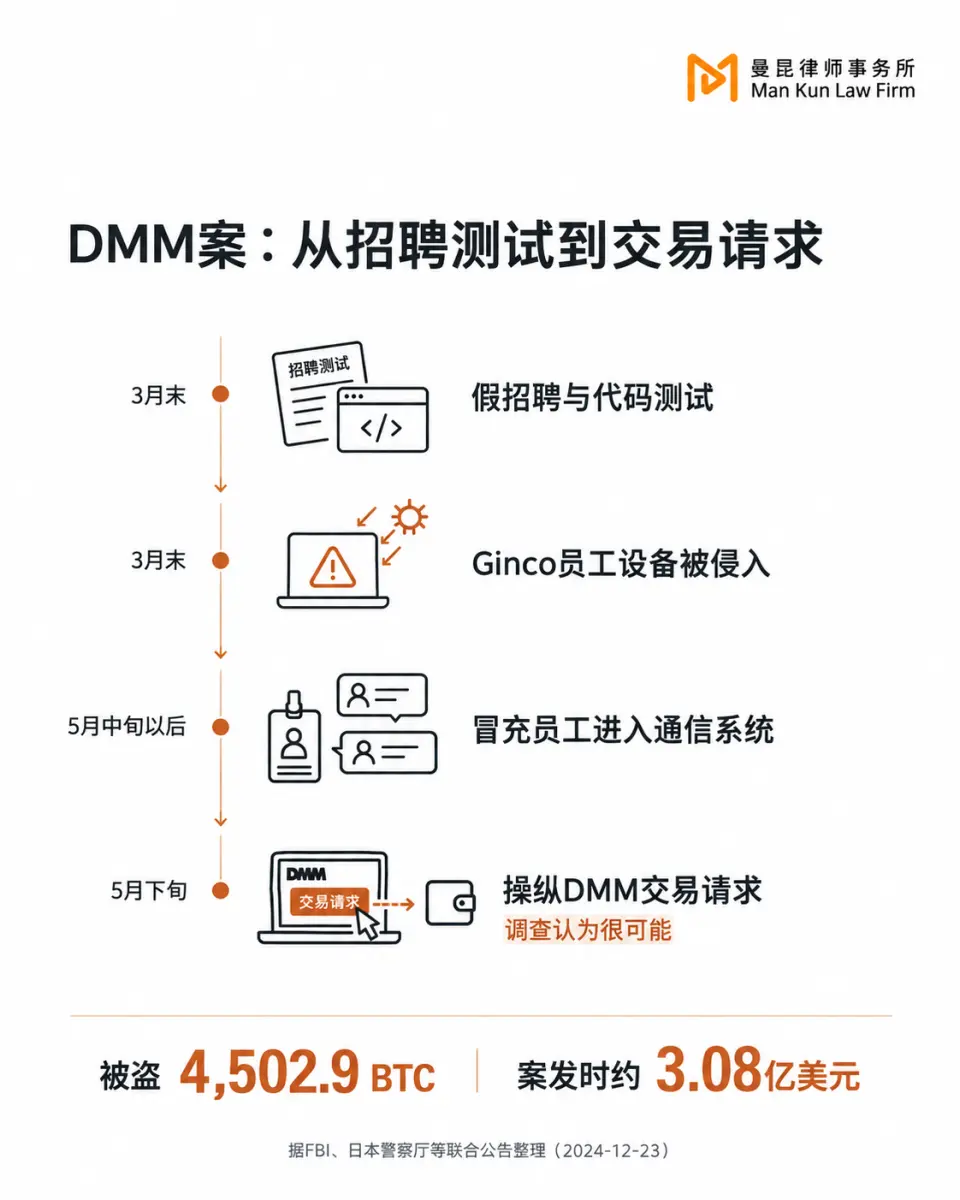
2024年3月,一名在日本钱包软件公司Ginco工作的员工,在领英上遇到了一位“招聘人员”。对方给他发来一项入职测试,要求处理一段Python代码。
招聘网站、代码托管平台、技术测试,都是程序员找工作时熟悉的东西。但按照美国联邦调查局与日本警察厅后来公布的调查,这次接触让攻击者侵入了员工的设备。两个月后,对方利用窃取的登录会话冒充这名员工,进入公司的通信系统,并很可能借此篡改了客户DMM Bitcoin的一项正常交易请求。
最终流失的是4,502.9枚比特币,按案发时价格约值3.08亿美元。拿到这笔钱的人,没有以蒙面劫匪的样子出现。他先以一位可能帮助你换工作的人的身份,走进了你的日常生活。
这也解释了,为什么今天再谈朝鲜黑客,光讲“技术很厉害”已经不够了。
2026年10月31日,FBI又将币安发生的逾60亿美元虚拟资产失窃归因于朝鲜,使用的行动标签仍是TraderTraitor。币安此前公布的初步调查提到,一名开发运维工程师的电脑可能遭到入侵,攻击者随后取得服务容器访问权限、提交未经授权的提现交易;平台当时表示,尚未发现钱包私钥泄露证据。
调查仍在推进。
从一份招聘测试,到交易所的钱包、员工设备和供应商系统,朝鲜相关网络行动已经不断进入加密行业的工作流程。外界最熟悉的名字,是拉撒路,Lazarus Group。但在这个名字背后,究竟是一群怎样的人,他们又如何把屏幕上的资产,变成现实中可以支配的钱?
拉撒路背后,能看清多少朝鲜情报体系
拉撒路很容易让人联想到一支独立行动的秘密小队:有固定首领,有明确成员,还有一间不为人知的作战室。但我们能读到的资料,大多来自制裁文件、司法调查、受害者复盘和安全公司的追踪。这个名字主要是外部识别网络活动时使用的标签,未必真的是朝鲜内部的正式部门名称。
2019年,美国财政部制裁拉撒路、Bluenoroff和Andariel三个组织,认定它们受朝鲜侦察总局控制。侦察总局是朝鲜重要的情报机构,英文简称RGB。那份公告还将拉撒路联系到侦察总局第三局下属的110研究中心。2023年的另一份制裁公告,则继续披露了技术侦察局、110研究中心和平壤自动化大学之间的关系:有机构负责网络行动和工具开发,也有专门学校培养后来进入相关单位的技术人员。
把这些材料放在一起,可以看到一条有训练、有组织支持的人员供应链。至于网上常见的“某某局拥有多少人”“所有黑客统一由某个部门指挥”,公开证据远没有那样完整。
与其画一张看似精确的秘密组织架构图,不如先沿着已经浮出水面的人往下看。
朴镇赫就是其中一个。2018年,美国司法部公布对他的刑事指控,称他曾为Chosun Expo Joint Venture工作。这家对外呈现为技术企业的公司,被美方认定是朝鲜政府的掩护实体,参与支持恶意网络行动。2021年公布的起诉书又加入了两名朝鲜程序员,将三人指为侦察总局相关单位的成员。
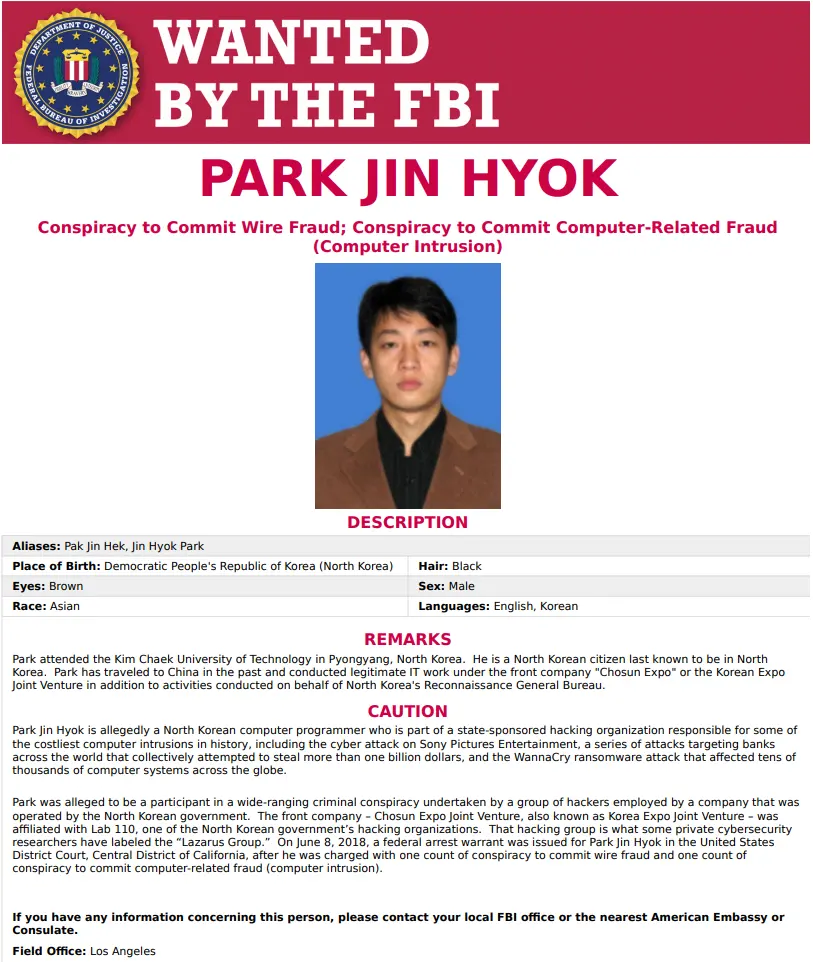
这些是检方指控,但它们提供了比“天才黑客”更具体的线索:一个人可能有公司身份、工作邮箱和对外技术业务,同时被指参与国家支持的网络行动。
客户接触到的,可能只是一个能接项目、能写代码的程序员。按检方材料,朴镇赫和同伴确实替海外付费客户做过编程工作;这些对外业务,与他们被指参与的网络攻击同时存在。
朴镇赫案里,美方用“拉撒路”来称呼他所在的团队;到了DMM和Bybit案,FBI又使用TraderTraitor这个名字。再加上报道中常见的Bluenoroff、Andariel,以及APT38(APT是“高级持续性威胁”的英文缩写),读者很容易以为,每个名字背后都能找到一个对应的部门和一批固定成员。
这些名字有重叠,却没有一张能让外界逐个核对的内部名单。看见两个案件都被归到“拉撒路”,还不能认定每次都是同一批人出手。把注意力放回具体案件,谁取得了权限、谁接手了钱,反而更接近我们能够查清的分工。
这支网络力量的任务也从来不只有偷币。2014年索尼影业遭到破坏性攻击,2016年孟加拉国央行失窃,2017年WannaCry勒索软件蔓延,后来都进入美方针对朝鲜相关人员的指控和归因材料。政治报复、破坏、情报获取和筹集资金,沿着不同案件交错出现。加密行业后来成为重要目标,正好承接了其中最容易持续变现的一项需求:拿到钱。
从银行转账,到跨链桥里的巨额资产
孟加拉国央行案已经显示出这类行动的金融目标。按美国司法部披露的指控,攻击者入侵银行网络,发送虚假的银行间支付指令,最终造成约8,100万美元被盗。钱进入传统银行系统之后,还要经过账户、收款机构和后续转移,才有机会真正拿走。
加密资产提供了另一种条件。攻击者控制了能发出有效交易的权限,就可能在很短时间内,把资产转进自己控制的地址。接收一笔链上转账,也不需要先说服一家银行为自己开户。当然,币最后要换成法币、购买物资,仍然会遇到现实中的交易对手。
只是“先把资产转走”这一步,完全可以不依靠传统的金融机构,而这是以比特币为代表的加密世界最推崇的自由。
朝鲜相关攻击者进入这个市场,早期用过一种颇有耐心的办法:做一款看起来正常的加密交易软件,等从业者自己安装。
2021年,美国网络安全和基础设施安全局、FBI与财政部联合披露AppleJeus恶意软件活动。AppleJeus是安全机构给这类软件取的名字。攻击者通过貌似正规的企业网站和交易应用接近目标,让用户在寻找交易工具时,把恶意程序一并带进电脑。对需要管理交易账户、钱包或公司技术系统的人来说,一次软件安装,就可能把私人设备上的风险带到公司的资产旁边。
到了2022年,攻击目标中出现了一个更大的资金池:跨链桥。
跨链桥帮助用户在不同区块链之间转移资产。有些桥会先在一侧锁住资产,再在另一侧提供对应凭证或资产。用户因此能够跨链使用资金,桥本身也就聚集了大量用于支撑这些凭证的资产。对攻击者来说,找到足以批准放款的权限,就有机会动到很多用户共同依赖的那笔钱。
2022年3月,服务于链游Axie Infinity的Ronin网络被盗,损失包括173,600枚以太币和2,550万枚USDC。
这次失守最值得记住的,是攻击者取得了九个验证者中的五个签名权限。系统本来要求达到一定数量的验证者批准,才能执行提款;当攻击者已经掌握足够多的有效签名,伪造的提款请求也就跨过了那道门槛。FBI随后将案件归因于拉撒路和APT38相关行为体。
人们讨论区块链安全,往往会先看算法和合约代码。Ronin案提醒我们,还要看签名由谁保管、权限实际上集中在哪里,以及几道审批之间有没有独立的防线。协议可以严格执行规则,规则背后的权限却可能先被人拿走。
同年,Harmony的Horizon跨链桥又发生约1亿美元资产被盗。2023年1月,FBI公开将该案归因于朝鲜相关的拉撒路组织。再往后,Atomic Wallet、Alphapo、CoinsPaid等钱包和支付业务也出现在FBI的归因公告中。
目标的变化很有意味。攻击者追逐的已经不只是某家交易所,而是加密资产经过的各个入口:存在哪里、由谁批准转移、哪套软件负责呈现交易、哪个服务商有机会接触关键操作。谁在工作中站到了这些位置上,谁就可能被选中。
DMM与Bybit:先接近有权限的人
回到文章开头那名Ginco员工,他并不是DMM Bitcoin的员工,却站在DMM资金管理所依赖的服务链上。攻击者以招聘为由接近他,取得的也不只是某个普通社交账号,而是向钱包服务商内部继续推进的机会。
按照日美联合公告披露的经过,2024年3月的接触之后,攻击者在5月中旬以后利用会话信息冒充员工,进入Ginco的通信系统。到了5月下旬,他们很可能通过这一入口操纵了DMM员工的正常交易请求。几个月的时间,用来把一段看似无关紧要的招聘联系,接到真正能够转移资产的业务动作上。
这比“员工点了一个钓鱼链接”复杂得多。招聘者需要让测试显得可信,侵入设备后还要理解工作系统,找到与客户交易有关的环节,再让错误请求通过。工程师的技术能力,并不能自动替代对招聘身份、设备隔离和交易请求的独立核验。
2025年2月21日,Bybit约15亿美元虚拟资产被盗,又把这一问题推到了冷钱包面前。冷钱包通常指将关键签名材料与日常联网环境隔离的安排,很多人因此认为,只要币放在冷钱包,攻击者就很难接近。
但冷钱包的钱总要有转出的时候。那时,签名者需要看到交易、判断交易,再执行签名。Bybit这次事件中,攻击者盯上的,恰恰是这一段人和系统交接的过程。
根据Bybit公布的调查进展与Sygnia的技术复盘,攻击涉及Safe钱包相关基础设施遭到入侵,恶意代码进入了签名者使用的网页界面。签名者以为自己在批准正常操作,实际签下的交易却导致钱包控制逻辑被改变,资产随后遭到转移。FBI于当月26日将失窃归因于朝鲜,称相关活动为TraderTraitor。
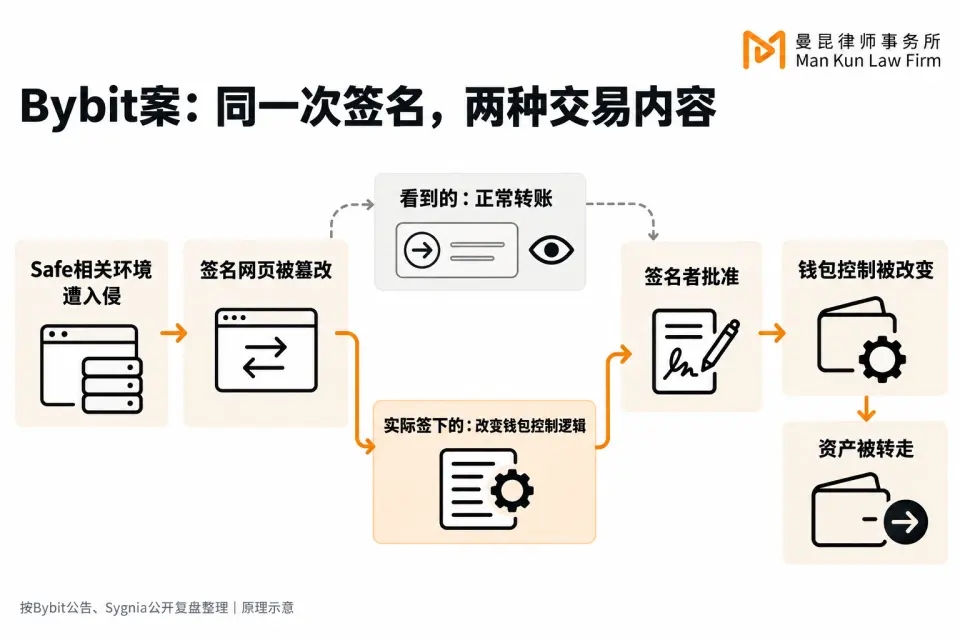
这里有一个很容易被忽略的区别:签名是真的,签名者对自己所签内容的理解却被误导了。私钥受到妥善保管,并不能保证它每次签署的都是保管人真正想做的交易。如果几个人都依赖同一套被篡改的显示界面,多人批准也可能重复同一个错误。
2026年10月底的币安案,目前只能沿着已披露的线索继续观察。币安初步公告把可能的入口指向开发运维工程师的电脑,并表示尚未发现钱包私钥泄露证据。FBI的公告作出了朝鲜归因,但没有公开完整入侵路径。
不过,把DMM、Bybit和这条最新线索连起来看,已经能发现值得警惕的共同处境:一家公司可能把大量精力放在钱包和合约上,攻击者却从它依赖的员工、软件页面和运维权限旁边进入。资金最终在哪里,不一定决定入侵最先发生在哪里。
另一些人,则以远程同事的身份出现
假招聘,是让目标员工打开攻击者递来的东西。另一条被多次披露的路线,则是攻击者自己进入招聘流程,争取被企业录用。
2025年6月,美国司法部公布了一轮针对朝鲜远程技术人员收入网络的联合行动。相关案件披露,一些人员使用盗取或虚构的身份申请工作,由美国境内的协助者接收雇主寄出的电脑,再让境外人员远程连接。集中存放、维持这些电脑运作的地点,被称为“笔记本电脑农场”。
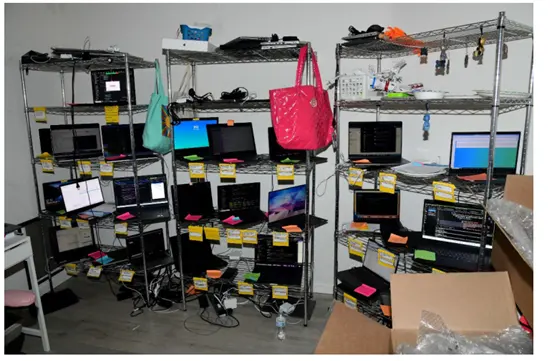
站在雇主这一端看,电脑寄到了本地地址,连接也经过本地设备,一个远程同事似乎正在正常工作。支撑这个表象的,却可能是境外技术人员、身份提供者、收款安排和设备托管者之间的协作。冒名技术人员可以通过交付工作、领取报酬,为朝鲜相关网络取得收入。
2025年6月同一轮执法公告披露的一起案件中,检方指控相关人员在获得两家加密企业的远程工作后,利用工作中接触资产的权限实施盗窃,其中一笔涉及修改雇主的智能合约源代码,两家公司合计损失超过90万美元。美国执法机构也警告,一些冒名远程人员会窃取企业数据、实施勒索。
这里最难处理的地方,是企业确实需要技术人才。远程协作降低了招人的地域限制,也让身份、地点和实际操作者更难靠一次线上面试核实。一名工程师只要能按时交付,业务团队就可能逐渐赋予他更多权限。等到权限覆盖代码发布、生产系统或钱包操作,最初那次身份核验留下的空隙,就会跟着工作一起长大。
币偷到之后,才轮到另一些人出场
盗走15亿美元资产,和拿到15亿美元可自由使用的现金,是两回事。地址可能被标记,中心化平台可能拦截入金,部分稳定币发行人还可以依据其权限与规则冻结相关代币。
所以,盗币之后的资金处理不是附带工作,而是整个行动能否取得实际收益的关键。
FBI在Bybit案公告中提到,攻击者迅速将部分资产转换为比特币等虚拟资产,分散到多条链上的大量地址。
这些动作增加了追踪和拦截的难度,却不能让历史交易自动消失。对攻击者来说,链上转移之后还有一个问题:谁愿意接下这些资产,给他们法币,或者替他们完成现实中的支付?这一刻,掌握兑换渠道、账户和商业联系的人,开始变得重要。
2020年,美国司法部起诉田寅寅、李家东两名中国籍人士,指控他们为朝鲜相关攻击者清洗超过1亿美元的加密资产。检方材料称,相关资金主要来自交易所失窃,两人通过账户和转账提供有偿资金传输服务。案件材料还指称,部分清洗后的资金被用于支付后续针对金融行业发动攻击所需的基础设施。
这是检方披露的指控,但它把“黑客组织”的边界向外推了一步。拿走资产的人需要懂技术,接手资产的人可能更熟悉开户、兑币和付款。一笔盗币所得,还可能反过来支付下一轮行动的成本。只追踪实施入侵的程序员,解释不了这套行动为什么能够反复运转。
田寅寅、李家东案也让我们看到,追赃不只是看币转到了哪里。钱从失窃交易所流进兑换账户之后,办案人员还要查账户由谁使用、收款人与入侵者有什么联系,才能把盗币和洗钱的环节串起来。要进一步认定攻击来自朝鲜相关组织,还得把资金之外的线索接上。
在朴镇赫案公布的材料中,美方列出的线索包括不同攻击中重复使用的邮箱和别名、相似的恶意代码,以及相关账号的访问记录。链上资金记录也需要与账号、设备和现实人员的线索相互印证,才能逐步追查是谁在操作。单看一串钱包地址,读不出操作者的国籍。
这些调查材料让部分人员和协作方式浮出了水面,但完整的内部名单仍然看不到。有些归因公告也只公布了结论和相关地址,没有公开全部侦查依据。对拉撒路的认识,就这样随着一桩桩案件慢慢累积:能看见他们怎样接近目标、怎样把钱转走,却还不能说已经摸清了整个组织。
结语
加密行业用开放的网络,让素不相识的人能够交易和协作。朝鲜相关行动则提醒我们,这张网络也向有组织的攻击者开放:他们可以在同样的招聘市场寻找入口,再到同样的资金市场处理所得。一个受到金融制裁的国家,也可能借用全球市场的效率,为自己的行动续上资金。
加密世界的开放公平,但总有人要为这一份自由付出代价。